
03-11-26
Création d'Organisation Unit :
déplacement des computer et user dedans
Prohibit access to Control Panel and PC settings -> enabled car c'est un gpo qu'on a voulu mettre en place comme exemple
gpupdate
On a créé 2 Organizatioanl Unit, Domain Computers et Domain Users où on a mis respectivement les CLNT et utilisateurs
puis placé les gpos dans les domain, crtl panel dans celui user et power managment dans celui computer
un gpo aussi à la racine s1901.local pour expliquer la hierarchie des gpos
GPO status: Computer configuration settings disabled (si j'ai bien compris c'est pour gagner des performances; à disable quans ce sont des clés machines) On a disable DDP mais pas DDCP
Niveau de GPO
EXO :
Firewall off (domain profile) pour toutes les machines
Firewall always off (all profiles) pour les DC's
depuis SRV01 -> ping clnt01.local -> time out (ça ne devrait pas)
commande wf
Ajout d'une gpo dans DC "Firewall always off" avec une priorité supp à DDCP
computer config settings disabled car settings machine
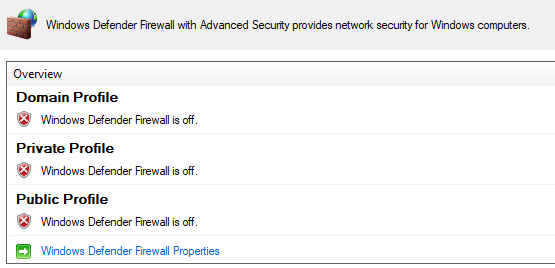
Ajout d'une gpo à la racine "Firewall always off" avec une priorité supp à DDP
user config settings disabled
même gpo mais on met juste le domain profile à off