0. Prise de notes
03-11-26
Création d'Organisation Unit :
déplacement des computer et user dedans
Prohibit access to Control Panel and PC settings -> enabled car c'est un gpo qu'on a voulu mettre en place comme exemple
gpupdate
On a créé 2 Organizatioanl Unit, Domain Computers et Domain Users où on a mis respectivement les CLNT et utilisateurs
puis placé les gpos dans les domain, crtl panel dans celui user et power managment dans celui computer
un gpo aussi à la racine s1901.local pour expliquer la hierarchie des gpos
GPO status: Computer configuration settings disabled (si j'ai bien compris c'est pour gagner des performances; à disable quans ce sont des clés machines) On a disable DDP mais pas DDCP
Niveau de GPO
EXO :
Firewall off (domain profile) pour toutes les machines
Firewall always off (all profiles) pour les DC's
depuis SRV01 -> ping clnt01.local -> time out (ça ne devrait pas)
commande wf
Ajout d'une gpo dans DC "Firewall always off" avec une priorité supp à DDCP
computer config settings disabled car settings machine
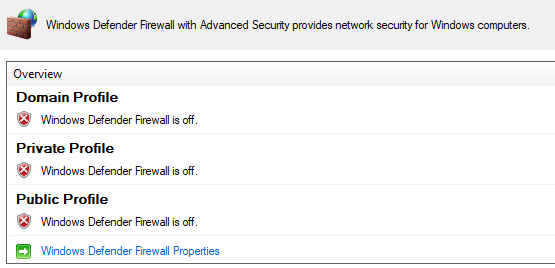
Ajout d'une gpo à la racine "Firewall always off" avec une priorité supp à DDP
user config settings disabled
même gpo mais on met juste le domain profile à off
05-11-26
EXO :
Environnement domanial s121901.tfdom
Un DC \\SRV01, 10.112.0.30/27
DNS forwarders : 10.2.0.1 et 10.2.0.2
Un member \\SRV02, 10.112.0.29/27
Un routeur (ce que vous voulez comme solution), deux NIC's, 10.112.0.1/27 d'un côté et DHCP de l'autre côté (goulotte), routeur qui fait juste du NAT et de permettre au réseau 10.112.0.0/27 d'accéder à Internet
Deux clients, en DHCP
Firewall off pour tous, profil domanial
Firewall off, tous les profils, pour les dc's
Désactiver IEESC pour tous les profils
Supprimer le Ctrl+Alt+Delete pour tous
Console de mgmt (fichier .msc) uniquement pour les admin's
Accès au registre idem, uniquement pour les admin's
Ne pas afficher le derneir nom d'utilisateur (à l'ouverture de session)
J'ai rencontrer un probleme VMWare courant, lors de la config réseau du srv01 avant de le promettre, il m'affichait une gateway 0.0.0.0 en plus de 10.112.0.1. C'est un problème au niveau de la NIC donc il faut carrément la désinstaller puis la résinstaller (via devmgmt + vmware carte réseaux)
ATTENTION de mettre en place les user dans les OU avec dsa pour ne pas se retrouver à ne plus pouvoir rien faire en tant qu'admin si on désactive les .msc et/ou regedit
TODO une page qui répertorie tous les path de gpo utiles
https://gpo.tools/#v=srv2022
Computer Configuration > Policies (or Windows Settings) > Security Settings > Local Policies > Security Options -> Interactive logon: Do not require CTRL+ALT+DEL
SOFTWARE\Microsoft\Active Setup\Installed Components\{A509B1A8-37EF-4b3f-8CFC-4F3A74704073} -> for user
SOFTWARE\Microsoft\Active Setup\Installed Components\{A509B1A7-37EF-4b3f-8CFC-4F3A74704073} -> for admin
C:\Windows\SYSVOL\sysvol\s121901.tfdom\Policies -> dans la vm l'emplacement des gpo's
admx -> model de gpo
06-11-26
gpresult
SRV02 -> member server -> files server
On change la partition D: en B: puis on en créé une nouvelle en D: de 100Go
ACL : access control list
NTFS
notions de permissions de partage
09-11-26
Installationn d'un debian sous vmware
/etc/apt/source.list
deb https://deb.debian.org/debian trixie main contrib non-free
deb https://security.debian.org/debian-security trixie-security main contrib non-free
deb https://deb.debian.org/debian trixie-updates main contrib non-free
10-11-26
Setup ESXi sur les Z440 qui nous sont à disposition
On l'a booté
on a setup :
- rename localhost
- disable ipv6
- password
- écraser disque dur de 500 Go
diskpart pour fusionner deux partitions et delete une